Was sind die HIPAA-Anforderungen für die Anrufaufzeichnung in 2026?
Im Jahr 2024 wurden weltweit bei Datenpannen über 422 Millionen Datensätze offengelegt*. Gesundheitsdienstleister waren die am dritthäufigsten betroffene Gruppe. Das wirft die Frage auf: Wie gut ist Ihr System auf die Einhaltung der Vorschriften zur Anrufaufzeichnung vorbereitet?
Im Jahr 2024 wurden weltweit bei Datenpannen über 422 Millionen Datensätze offengelegt*. Gesundheitsdienstleister waren die am dritthäufigsten betroffene Gruppe. Das wirft die Frage auf: Wie gut ist Ihr System auf die Einhaltung der Vorschriften zur Anrufaufzeichnung vorbereitet?
Wenn Sie Gespräche mit Patienten oder über deren Behandlung aufzeichnen, sind diese Aufzeichnungen durch HIPAA geschützt. Dies muss alles geregelt sein, bevor Sie mit der Aufzeichnung beginnen. Sie müssen die ausdrückliche Einwilligung Ihrer Patienten einholen und erklären, warum die Aufzeichnungen notwendig sind und wie sie verwendet werden.
Alle Aufzeichnungen müssen sicher aufbewahrt werden, um die Privatsphäre der Patienten zu schützen. Dieser Leitfaden enthält alles, was Sie über die HIPAA-Anforderungen für die Anrufaufzeichnung im Jahr 2025 wissen müssen.
Das Wichtigste auf einen Blick:
- HIPAA schreibt strenge Sicherheitsprotokolle für Anrufaufzeichnungen vor und verpflichtet Gesundheitsdienstleister, Patientendaten jederzeit zu schützen.
- Die Einwilligung der Patienten ist gesetzlich vorgeschrieben. Das Aufzeichnen von Anrufen ohne eindeutige Genehmigung kann zu schweren HIPAA-Verstößen und Strafen führen.
- Verschlüsselung, sichere Speicherung und Zugriffskontrollen sind unerlässlich, um Datenpannen und unbefugten Zugriff auf aufgezeichnete Anrufe zu verhindern.
- Drittanbieter, die mit geschützten Gesundheitsdaten (PHI) arbeiten, müssen die Vorschriften einhalten. Geschäftspartner sind gesetzlich verpflichtet, eine HIPAA-konforme BAA zu unterzeichnen, um den Datenschutz zu gewährleisten.
Was ist ein HIPAA-konformes Callcenter?
Betreiben Sie eine Gesundheitseinrichtung, eine Abrechnungsstelle oder eine Krankenversicherung mit Sitz in den USA? Dann ist es für Sie und alle, die mit Ihren Daten arbeiten, unerlässlich, die HIPAA-Vorschriften einzuhalten. Die Anforderungen gelten auch für Ihre Callcenter, selbst wenn sich diese im Ausland befinden.
Wenn Sie Ihren Callcenter-Betrieb an ein Outsourcing-Unternehmen (BPO) auslagern, muss dieses die HIPAA-Standards einhalten. Das bedeutet, dass alle beteiligten Dienstleister, mit denen Sie zusammenarbeiten – einschließlich der Anbieter von Callcenter-Software –, die HIPAA-Compliance-Richtlinien streng befolgen müssen.
Was ist HIPAA?
HIPAA steht für den Health Insurance Portability and Accountability Act. Es regelt, wie Sie die Gesundheitsdaten Ihrer Patienten verwalten und schützen. Diese Informationen können den Gesundheitszustand einer Person, die Bereitstellung von Gesundheitsleistungen oder die Bezahlung der Behandlungen betreffen.
HIPAA stellt sicher, dass die geschützten Gesundheitsdaten (PHI – Protected Health Information) Ihrer Patienten in allen Gesundheitssystemen privat und sicher aufbewahrt werden, unabhängig davon, ob sie auf Papier oder elektronisch gespeichert sind. Dieses Gesetz basiert auf zwei Hauptregeln: der Privacy Rule (Datenschutzregel) und der Security Rule (Sicherheitsregel).
- Die Privacy Rule schützt die Nutzung und Weitergabe von PHI und gibt Patienten das Recht, auf ihre Krankenakten zuzugreifen und diese zu korrigieren. Als Gesundheitsdienstleister sind Sie dafür verantwortlich, PHI mit maximaler Vertraulichkeit zu behandeln.
- Die Security Rule konzentriert sich auf elektronische PHI (ePHI). Sie schreibt strenge physische, technische und administrative Sicherheitsmaßnahmen vor, wie etwa Verschlüsselung und sichere Zugriffskontrollen.
Unter HIPAA sind standardmäßige Aktivitäten im Gesundheitswesen in der Regel durch eine stillschweigende Einwilligung abgedeckt. Das bedeutet, dass Dienstleister nicht jedes Mal um Erlaubnis bitten müssen, wenn sie Kontakt zu Patienten aufnehmen. Hier sind einige Beispiele dafür:
- Gespräche über Behandlungsoptionen
- Routineuntersuchungen
- Organisation und Erinnerung an Termine
- Mitteilung von Ergebnissen medizinischer Tests
- Anweisungen vor einer Operation und nach der Entlassung
- Updates zu Medikamentenverschreibungen
- Richtlinien für die Pflege zu Hause
- Aufgaben im Zusammenhang mit der Vorregistrierung im Krankenhaus
Wie gilt HIPAA für die Anrufaufzeichnung?
Das Aufzeichnen von Telefongesprächen mit Patienten ist zwar einfach, aber ist es auch legal? Sie zeichnen diese Anrufe möglicherweise auf, um sich gegen Kunstfehler abzusichern oder die Patientenakten zu verbessern. Die Rechtmäßigkeit dieser Aufzeichnungen hängt jedoch von den jeweiligen Gesetzen der Bundesstaaten und den Vorschriften im Gesundheitswesen ab.
Gesetze über Telefonaufzeichnungen und Einwilligung
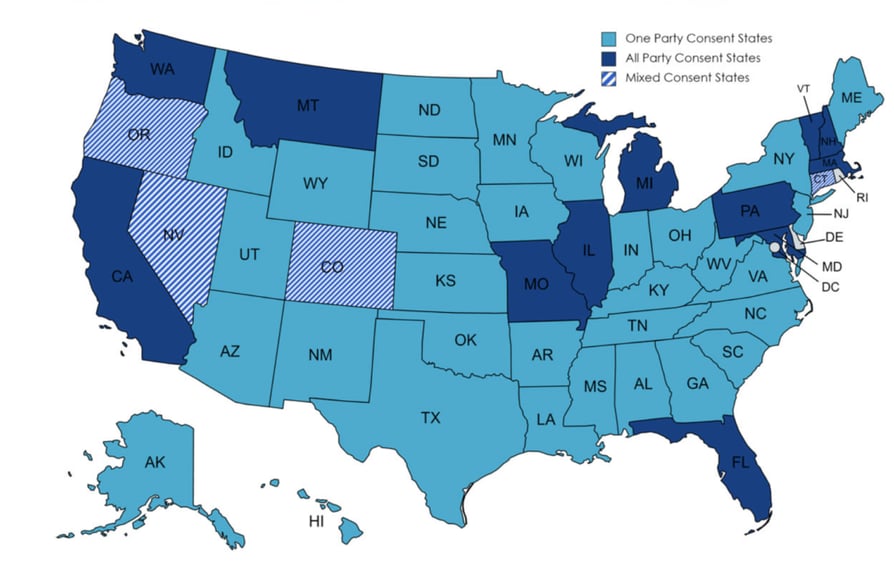
Die Regeln für die Aufzeichnung von Telefongesprächen variieren von Bundesstaat zu Bundesstaat. Beispielsweise gelten in New York, Texas, Wisconsin und dem District of Columbia Gesetze zur „Ein-Parteien-Einwilligung“, bei denen nur eine am Gespräch beteiligte Person der Aufzeichnung zustimmen muss.
Staaten wie Illinois, Kalifornien und Michigan sind Staaten mit „All-Parteien-Einwilligung“, in denen jeder Teilnehmer des Anrufs der Aufzeichnung zustimmen muss**. Dies ist besonders wichtig für private oder vertrauliche Gespräche. Das bedeutet, dass eine Aufzeichnung ohne Einwilligung in diesen Staaten illegal wäre.
Einwilligungsgesetze und HIPAA-konforme Telefonate
Nutzen Sie Telemedizin-Anbieter, die in verschiedenen Bundesstaaten mit unterschiedlichen Einwilligungsgesetzen tätig sind? Diese stehen vor noch strengeren Regeln für die All-Parteien-Einwilligung, wenn sich die Gesetze der Staaten unterscheiden. Der beste Weg, mit diesen Gesetzen umzugehen, ist die Entwicklung einfacher Einwilligungsprotokolle.
Zu den Optionen gehört beispielsweise, dass Patienten ein Einverständnisformular unterschreiben, in dem sie der Aufzeichnung von Anrufen zustimmen, oder dass eine Ansage vor dem Gespräch geschaltet wird, um die Aufzeichnungspraktiken zu erklären. Selbst in Staaten mit Ein-Parteien-Einwilligung ist es für Gesundheitsdienstleister ratsam, proaktiv die ausdrückliche Zustimmung der Patienten einzuholen.
Dies stellt sicher, dass die rechtlichen Standards für HIPAA-konforme Telefonate erfüllt werden. Zudem bietet es die Gelegenheit, klar zu erklären, warum die Anrufe aufgezeichnet werden, wie mit den Aufzeichnungen verfahren wird und wie Patienten bei Bedarf darauf zugreifen können.
HIPAA-Aspekte bei aufgezeichneten Anrufen
Wenn ein Patient einer Anrufaufzeichnung zustimmt, teilt er dabei höchstwahrscheinlich private Informationen. Aus diesem Grund gilt die Aufzeichnung selbst als geschützte Gesundheitsinformation (PHI) und fällt unter die HIPAA-Vorschriften.
Gesundheitsdienstleister müssen daher HIPAA-konforme Aufzeichnungs-Apps verwenden. Möglicherweise müssen sie auch eine Vereinbarung zur Auftragsdatenverarbeitung (Business Associate Agreement – BAA) mit Drittanbietern abschließen, um sicherzustellen, dass der Schutz und die Sicherheit der PHI während des gesamten Prozesses gewahrt bleiben.
Wer muss die HIPAA-Regeln für die Anrufaufzeichnung einhalten?
Die Nutzung der Telemedizin hat sich zwar eingependelt, ist aber immer noch 38-mal höher als vor der Pandemie***. Da ein Großteil der Kommunikation im Gesundheitswesen digital abläuft, ist es wichtig, sich an die HIPAA-Regeln für die Anrufaufzeichnung zu halten. Sehen wir uns an, wer diese Richtlinien befolgen muss:
Unter HIPAA fallende Stellen (Covered Entities)
Wenn Sie im Gesundheitswesen tätig sind, müssen Sie höchstwahrscheinlich die HIPAA-Regeln für die Anrufaufzeichnung einhalten. Dies betrifft ein breites Spektrum von Dienstleistern wie Ärzte, Kliniken, Psychologen, Zahnärzte sowie Chiropraktiker und Pflegeheime.
Es umfasst Krankenversicherungen, HMOs, betriebliche Krankenkassen und staatliche Gesundheitsprogramme wie Medicare und Medicaid. Darüber hinaus müssen auch Abrechnungsstellen im Gesundheitswesen, die die erhaltenen Gesundheitsdaten standardisieren, diese Regeln befolgen.
Geschäftspartner (Business Associates)
Drittanbieter wie Callcenter, VoIP-Anbieter und andere Dienstleister, die Patientendaten im Auftrag von Covered Entities verarbeiten, sind ebenfalls zur Einhaltung der HIPAA-Vorschriften verpflichtet.
Diese Geschäftspartner spielen eine Rolle bei der Behandlung, Abrechnung und betrieblichen Unterstützung. Folglich müssen sie sicherstellen, dass ihre Praktiken den HIPAA-Regeln entsprechen, um Patientendaten zu schützen.
Andere Organisationen
Jede Organisation, die mit PHI arbeitet, fällt unter die HIPAA-Vorschriften, unabhängig von der Menge der verarbeiteten Daten. Was zählt, ist die Art der Daten. Beispielsweise ist die Einhaltung von HIPAA für alle Formen der Speicherung, Transkription oder Weitergabe von aufgezeichneten Patientengesprächen ein Muss.
Die Vorschriften gehen über reine Gesundheitsdienstleister und Versicherer hinaus und erstrecken sich auf jeden Dienst, der mit PHI arbeitet. Diese Organisationen müssen in jedem Bereich ihrer Tätigkeit, der Patientendaten betrifft, sowohl die Vertraulichkeit als auch die Integrität wahren.
Wichtige Compliance-Faktoren bei der Anrufaufzeichnung
Die Anrufaufzeichnung im Gesundheitswesen kann helfen, wichtige Details festzuhalten, die im Gespräch mit dem Patienten untergehen könnten. Es ist jedoch wichtig, bei diesem Prozess die Compliance zu wahren. Hier sind die wichtigsten Faktoren, die Sie bei der Aufzeichnung von Gesprächen im Gesundheitswesen beachten sollten:
Sichere Speicherung und Verschlüsselung
Wenn Sie Anrufe aufzeichnen, die PHI enthalten, müssen Sie diese Aufzeichnungen sichern und verschlüsseln. Sollte jemand unbefugt darauf zugreifen, kann er die Daten ohne den Entschlüsselungsschlüssel nicht lesen.
Anforderungen an die Einwilligung der Patienten
Bevor Sie die Aufnahmetaste drücken, stellen Sie sicher, dass Sie die klare Einwilligung des Patienten haben. Die Patienten sollten genau verstehen, welche Informationen Sie aufzeichnen, wie diese verwendet werden, wer sie sich anhören darf und warum Sie sie benötigen.
Zugriffskontrollen und Audit-Logs
Sie sollten sicherstellen, dass nur berechtigte Personen Zugriff auf diese Aufzeichnungen haben. Die Einrichtung strenger Zugriffskontrollen hilft, unbefugtes Schnüffeln zu verhindern. Detaillierte Audit-Logs zeigen zudem genau, wer wann auf welche Informationen zugegriffen hat, und helfen, verdächtige Aktivitäten zu erkennen.
Datenaufbewahrungsrichtlinien
HIPAA schreibt Ihnen vielleicht nicht genau vor, wie lange Sie diese Anrufaufzeichnungen aufbewahren müssen. Es verlangt jedoch, dass Sie einen Plan dafür haben, wie lange Sie sie speichern und wie Sie sie nach Ablauf dieser Zeit sicher löschen. Ihre Richtlinien sollten klar festlegen, wie lange Aufzeichnungen aufbewahrt und wie sie sicher gelöscht werden.
Wichtige HIPAA-Anforderungen für die Anrufaufzeichnung
Die Anrufaufzeichnung sorgt dafür, dass alle Parteien für das Gesagte einstehen müssen, und bringt Klarheit in die Prozesse im Gesundheitswesen. Die Aufzeichnung von Gesprächen mit Patienten liefert zudem Belege zur Einhaltung von Standards und zur Ermittlung von Verbesserungspotenzialen. Doch was sind die HIPAA-Anforderungen für die Anrufaufzeichnung?
Unter HIPAA gelten alle Sprachaufzeichnungen von Patienten als Gesundheitsdaten und müssen geschützt werden. Aufzeichnungen dürfen ohne Ausnahme nicht ohne die Einwilligung des Patienten erfolgen. Wählen Sie daher immer eine Callcenter-Lösung, die Anrufe nicht automatisch aufzeichnet und Ihnen die Flexibilität gibt, die Aufzeichnung zu deaktivieren.
Anforderungen an die Einwilligung des Patienten
Obwohl HIPAA nicht ausdrücklich vorschreibt, dass Sie die Einwilligung zur Aufzeichnung von Anrufen mit PHI einholen müssen, ist es sehr wichtig, die Gesetze der jeweiligen Bundesstaaten zu befolgen, da diese sich stark voneinander unterscheiden können. Allgemein lassen sie sich in Staaten mit Ein-Parteien-Einwilligung und Zwei-Parteien-Einwilligung einteilen.
In Staaten mit Ein-Parteien-Einwilligung muss nur eine am Anruf beteiligte Person (in der Regel die aufzeichnende Person) der Aufzeichnung zustimmen. Gesundheitsdienstleister in diesen Bundesstaaten können Anrufe legal aufzeichnen, solange sie selbst der Aufzeichnung zustimmen.
Staaten mit Zwei-Parteien-Einwilligung (oder All-Parteien-Einwilligung) verlangen, dass jeder Gesprächsteilnehmer der Aufzeichnung zustimmt. Staaten wie Kalifornien, Florida und Illinois sind Beispiele dafür, wo die Zustimmung aller Parteien erforderlich ist.
Sie fragen sich, wie Sie die Einwilligung der Patienten für eine konforme Anrufaufzeichnung einholen und dokumentieren? Diese Tabelle zeigt Ihnen alle Faktoren, die Sie berücksichtigen müssen.
Checkliste
To-do-Liste für Einwilligungen
Was zu beachten ist
Transparente Kommunikation
Erklären Sie Ihren Patienten klar, warum ihre Anrufe aufgezeichnet werden könnten und wie diese Aufzeichnungen verwendet werden.
Schriftliche Einwilligung einholen
Die schriftliche Einwilligung ist ein effektiver Weg zur Dokumentation und kann einfach zu den Krankenakten des Patienten hinzugefügt werden.
Mündliche Einwilligung einholen
Eine hervorragende Option für Szenarien, in denen eine schriftliche Einwilligung nicht möglich ist, wie beispielsweise bei Telemedizin-Sitzungen.
Einwilligungsformulare nutzen
Nutzen Sie standardisierte Einwilligungsformulare, die den Umfang der Einwilligung klar definieren und sowohl mit HIPAA als auch mit den Gesetzen der Bundesstaaten konform sind.
Regelmäßige Schulungen durchführen
Schulen Sie das gesamte an der Anrufaufzeichnung beteiligte Personal regelmäßig über die Wichtigkeit der Einwilligung und die rechtlichen Anforderungen Ihres Bundesstaats.
Audits durchführen und optimieren
Überprüfen Sie regelmäßig Ihre aufgezeichneten Anrufe und die Dokumentation der Einwilligungen, um sicherzustellen, dass alle Prozesse konform sind, und um potenzielle Probleme zu beheben.
Audit und Prüfung: Überprüfen Sie regelmäßig aufgezeichnete Anrufe und die Dokumentation der Einwilligungen, um die Einhaltung der Vorschriften zu gewährleisten und eventuelle Lücken zu schließen.
Sicherung Ihrer aufgezeichneten Anrufe durch Verschlüsselung
Wie sieht eine sichere Anrufaufzeichnung aus? Hier ist eine einfache Anleitung, wie Sie Ihre aufgezeichneten Anrufe sichern und dafür sorgen, dass nur befugte Personen Zugriff darauf haben.
Schritt 1: Implementierung einer Ende-zu-Ende-Verschlüsselung für aufgezeichnete Anrufe
Durch Verschlüsselung werden Ihre Audioaufzeichnungen in ein sicheres Format umgewandelt, auf das nur autorisierte Personen zugreifen können. Dies gilt auch für die Übertragung über Netzwerke, die anfällig für Abhörversuche sein könnten. So geht’s:
- Bei der Übertragung: Jedes von Ihnen genutzte Anrufaufzeichnungssystem verschlüsselt die Daten, bevor sie das Gerät verlassen, und diese bleiben verschlüsselt, bis sie ihren endgültigen Speicherort erreichen.
- Bei der Speicherung: Sobald Ihre Anrufe aufgezeichnet wurden, verschlüsseln Sie diese sofort, bevor Sie sie in Ihren Systemen speichern. Dies umfasst alle Dateien in Cloud-Speichern oder auf Ihren eigenen internen Servern.
Schritt 2: Stellen Sie lückenlose Zugriffskontrollen sicher
Durch die Implementierung rollenbasierter Zugriffskontrollen wird sichergestellt, dass nur Mitarbeiter, die diese Aufzeichnungen für ihre Arbeit benötigen, diese auch anhören können. Erhöhen Sie beispielsweise die Sicherheit durch eine Multi-Faktor-Authentifizierung (MFA).
Schritt 3: Physische und technische Sicherheitsvorkehrungen treffen
Beginnen Sie mit der Sicherung der Räumlichkeiten. Vernachlässigen Sie nicht die physische Sicherheit. Nutzen Sie Schlösser, biometrische Scanner und gesicherte Bereiche, um unbefugten physischen Zugriff auf Systeme zu verhindern, auf denen aufgezeichnete Anrufe gespeichert sind. Zudem müssen alle Ihre Systeme über starke Passwörter verfügen, die regelmäßig aktualisiert werden.
Schritt 4: Kennen Sie Ihren Datenfluss
Machen Sie es sich zur Regel, denjenigen, die sie für bestimmte Aufgaben benötigen, nur die unbedingt erforderlichen Informationen zur Verfügung zu stellen. Diese Richtlinie begrenzt die Menge der offengelegten PHI und verringert das Risiko eines unbefugten Zugriffs.
Zugriffskontrollen & Audit-Logs
Die rollenbasierte Zugriffskontrolle ist eine hervorragende Barriere, um den Zugriff auf sensible aufgezeichnete Anrufe zu beschränken. Diese Strategie hilft, unbefugten Zugriff zu verhindern. Wie wird sie implementiert?
- Rollen definieren: Definieren Sie Rollen in Ihrer Gesundheitseinrichtung klar und weisen Sie Zugriffsebenen basierend auf der Sensibilität der PHI und der Notwendigkeit der jeweiligen Rolle zu.
- Zugriff kontrollieren: Richten Sie Berechtigungen so ein, dass nur bestimmte Rollen auf bestimmte Arten von aufgezeichneten PHI zugreifen können. Beispielsweise können einige Mitarbeiter Aufzeichnungen anhören, diese jedoch nicht herunterladen oder teilen.
Das Führen eines detaillierten Protokolls darüber, wer wann auf aufgezeichnete Anrufe zugegriffen oder diese geändert hat, ist ein weiterer Grundpfeiler der PHI-Sicherheit. Mit diesen Logs können Sie die Nutzung nachverfolgen und potenziellen unbefugten Zugriff genau lokalisieren. Um effektive Audit-Logs zu führen, achten Sie darauf:
- zu protokollieren, welcher Mitarbeiter auf die PHI zugegriffen hat;
- zu dokumentieren, welche Aktionen durchgeführt wurden;
- zu protokollieren, wann jede Aktivität stattgefunden hat, um einen klaren Zeitverlauf zu haben.
Verwaltung der Aufbewahrung und Sicherheit von HIPAA-konformen Anrufaufzeichnungen
Informieren Sie sich stets über alle länderspezifischen Vorschriften bezüglich der Aufbewahrungsdauer von medizinischen Aufzeichnungen und halten Sie diese ein. Nach Ablauf dieser Aufbewahrungsfristen sollten Sie die PHI sicher entsorgen. Hier sind einige Best Practices für die PHI-Entsorgung:
- Nutzen Sie Software, die digitale Datensätze dauerhaft löscht, sodass sie nicht wiederhergestellt werden können.
- Verwenden Sie für physische Medien wie Bänder oder CDs Verfahren wie Schreddern oder Verbrennen.
Drittanbieter mit HIPAA-konformen Vereinbarungen zur Auftragsdatenverarbeitung (BAAs)
Nehmen wir an, Sie nutzen eine Callcenter-Software, um Patienten zu kontaktieren. Zunächst sollte diese eine HIPAA-konforme BAA-Vereinbarung anbieten. Vor der Unterzeichnung einer BAA müssen Sie jedoch überprüfen, ob der Anbieter der Anrufaufzeichnung die HIPAA-Regeln einhält.
Unter HIPAA müssen Covered Entities eine Vereinbarung zur Auftragsdatenverarbeitung (BAA) mit ihren Partnern abschließen, bevor sie PHI weitergeben. Diese Vereinbarung sollte mehrere kritische Punkte ansprechen, um sicherzustellen, dass alle Beteiligten ihre Pflichten verstehen. Eine gut ausgearbeitete BAA sollte:
- klar definieren, wofür PHI verwendet werden darf, und die spezifischen Dienstleistungen detailliert beschreiben, die der Geschäftspartner erbringt.
- Legen Sie fest, dass der Geschäftspartner geeignete Sicherheitsvorkehrungen trifft, um eine unbefugte Nutzung oder Weitergabe von PHI zu verhindern.
- Nehmen Sie Anforderungen auf, nach denen der Geschäftspartner alle PHI-Verletzungen oder Sicherheitsvorfälle melden muss.
- Stellen Sie sicher, dass die Vereinbarung (BAA) den Geschäftspartner verpflichtet, ähnliche Vereinbarungen mit Subunternehmern oder Vertretern abzuschließen.
- Legen Sie die Bedingungen fest, unter denen die Vereinbarung gekündigt werden kann und was im Falle einer Kündigung mit den PHI geschieht.
Risiken und Folgen unbefugter Audioaufzeichnungen im Gesundheitswesen
Die Verwendung von Audioaufzeichnungen im Gesundheitswesen birgt große Risiken. Wenn auf diese Aufzeichnungen unbefugt zugegriffen wird, können private medizinische Gespräche offengelegt werden, was zu Identitätsdiebstahl oder sogar zu Versicherungsbetrug führen kann.
Auf Ihrer Seite können HIPAA-Verstöße zu hohen Geldstrafen führen, die je nach Schweregrad variieren. HIPAA-Verstöße können hohe Bußgelder, langwierige Gerichtsverfahren und einen Vertrauensverlust bei Patienten nach sich ziehen. Diese rechtlichen Probleme können den Ruf und das Geschäft des Anbieters sogar dauerhaft schädigen.
Entscheiden Sie sich für CloudTalk für eine bessere Patientenkommunikation
Um Ihren Patienten konsistent erstklassige Erfahrungen zu bieten, kann Ihre Praxis von einer starken Unterstützung profitieren. CloudTalk ist auf Kundenbetreuung spezialisiert und bietet eine unkomplizierte Einführung sowie Support rund um die Uhr, um alle Fragen oder Probleme zu klären.
Lassen Sie uns Ihnen dabei helfen, das Wohlbefinden Ihrer Patienten zu sichern und gleichzeitig die HIPAA-Vorschriften einzuhalten. Zu den weiteren Vorteilen gehören zeitsparende KI und Automatisierung sowie umfassende Integrationen, die die Funktionen Ihres Callcenters weiter stärken.
Häufig gestellte Fragen
Implementieren Sie verschlüsselte Anrufaufzeichnungen mit Einwilligung der Nutzer und sicheren Zugriffskontrollen für die HIPAA-Konformität.
Wählen Sie Telefondienste mit starker Verschlüsselung und einer Geschäftspartnervereinbarung (BAA) für die HIPAA-Konformität.
Zu den entscheidenden HIPAA-Vorschriften gehören die Datenschutzregel (Privacy Rule), die Sicherheitsregel (Security Rule) und die Benachrichtigungsregel bei Datenpannen (Breach Notification Rule).
Ein HIPAA-konformes Callcenter hält sich strikt an die Datenschutz- und Sicherheitsregeln, um Patientendaten zu schützen.
HIPAA-konforme Aufzeichnungen schützen die Privatsphäre der Patienten und verhindern unbefugte Datenpannen.
Alle Arten von geschützten Gesundheitsinformationen (PHI), um die Konformität zu gewährleisten und Patientendaten zu sichern.