
הגנו על המידע שלכם ופשטו את תהליך ההתחברות עם SSO
העניקו לצוות שלכם התחברות מאובטחת אחת לכל הכלים והאינטגרציות של CloudTalk. עם פתרון ה-SSO בענן שלנו, תוכלו לפשט את הגישה, לחזק את האבטחה ולהעניק חוויית התחברות חלקה בכל סביבת העבודה שלכם.
נציגים יכולים להתחבר פעם אחת כדי לגשת לכל מה שהם צריכים, מה שמאיץ את זרימת העבודה היומית.
אימות ריכוזי משפר את האבטחה על ידי צמצום עייפות הסיסמאות.
שמרו על הצוות שלכם ממוקד בשיחות – ולא בפרטי גישה – ושפרו את היעילות.
 תאימות SOC2ISO 27001

לפשט את תהליך ההתחברות שלכם
בחרו את ספק השירות שלכם
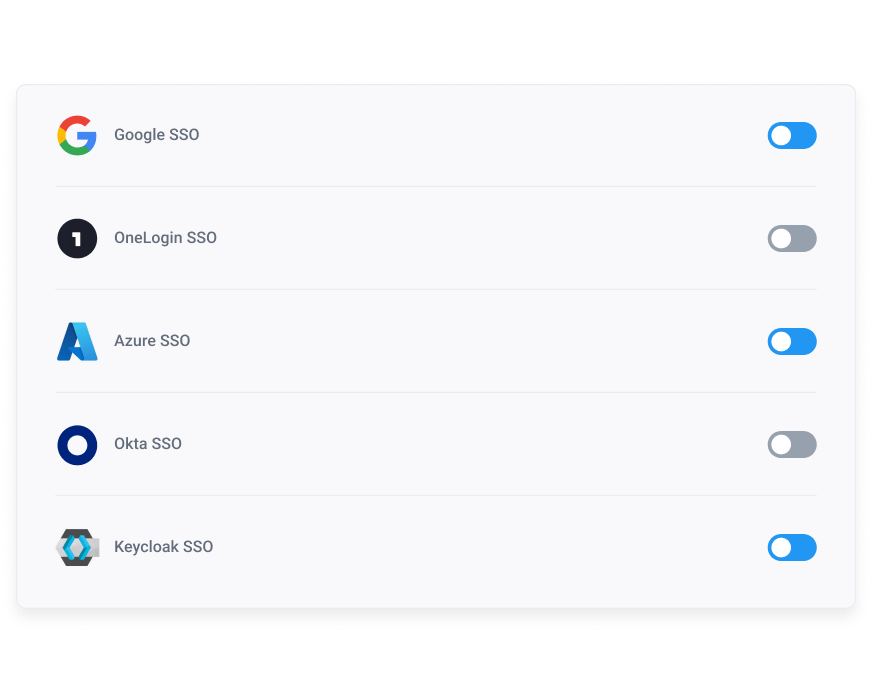
CloudTalk תומכת באינטגרציית SSO עם Google, Azure, Okta, Keycloak SSO ו-OneLogin SSO – מה שמאפשר לצוות שלכם להתחבר עם חשבון מאובטח אחד לכל דבר.
שפרו את האבטחה שלכם
צמצמו את הסיכונים לדליפת מידע הנובעים מסיסמאות חלשות באמצעות ריכוז הגישה והפעלת אימות דו-שלבי (MFA).
נהלו משתמשים בקלות
פשטו את ניהול המשתמשים עם דרך קלה יותר להעניק או להסיר גישה, ופנו משאבי IT יקרים למשימות קריטיות יותר.
We’ve helped thousands of global companies
Case studies featuring customers who are building faster.

Global Sales Engine Powered by Connected Conversations
“CloudTalk’s AI transcripts and analytics make it easier to track talk ratios, discovery depth, and regional performance—all without requiring formal training to get started.”

Revolutionizing Revolut’s Efficiency and Saving 40+ Hours
"Thanks to CloudTalk’s reliability, we could improve sales teams’ performance and close more deals than we could have ever imagined."

Increasing productivity for 200 customer support agents
"With CloudTalk's Analytics I now get to see every step of the way. We can find discrepancies and gain a much better understanding of our teams."

Delivering success for Glovo’s customer support team
"CloudTalk improved our team's cost and efficiency. The script feature allows us to lead the calls in a much more systematic way."
הזדהות אחידה (SSO)
מהי הזדהות אחידה (SSO)?
הזדהות אחידה (SSO) היא פתרון התחברות מאובטח המאפשר למשתמשים לגשת למספר אפליקציות באמצעות סט אחד של פרטי גישה. עם הזדהות אחידה מבוססת ענן, הצוות שלכם יכול להתחבר ל-CloudTalk ולכל הכלים המחוברים מבלי להסתבך עם סיסמאות מרובות.
SSO משפר הן את האבטחה והן את הפרודוקטיביות. הוא מפחית את הסיכון לדליפת מידע על ידי צמצום השימוש בסיסמאות חלשות או חוזרות, ומבטיח שרק משתמשים מאומתים יקבלו גישה באמצעות אימות SSO. כאשר הוא משולב עם ספק הזהויות הקיים שלכם (כמו Google, Azure או Okta), הוא מפשט את ניהול הגישה המאובטחת.
כיצד עובדת הזדהות אחידה (SSO)?
הזדהות אחידה (SSO) עובדת על ידי כך שהיא מאפשרת למשתמשים להזדהות פעם אחת בלבד דרך ספק זהויות מהימן כמו Google, Azure או Okta.
כשמישהו מנסה לגשת ל-CloudTalk, המערכת בודקת את פרטי הגישה שלו מול ספק הזהויות שהוגדר. ברגע שהם מאומתים, הגישה מוענקת באופן מיידי.
תהליך חלק זה משפר את חוויית המשתמש, אוכף בקרת גישה חזקה ומחזק את האבטחה הכוללת באמצעות אימות הזדהות אחידה מאובטח.
יתרונות הזדהות אחידה
לפתוח את סביבת העבודה שלכם בקליק אחד
שיפור חוויית המשתמש
שפרו את הפרודוקטיביות עם חוויית התחברות SSO חלקה – סט אחד של פרטי גישה פותח את הגישה ל-CloudTalk ולכל האפליקציות המחוברות שלכם. לא עוד הפרעות בהתחברות או ג׳יגלוג בין סיסמאות מרובות – רק תהליכי עבודה חלקים ורציפים.
הגבירו את אבטחת המידע שלכם
היפטרו מסיסמאות חלשות או בשימוש חוזר על ידי ריכוז הגישה באמצעות אימות SSO מאובטח. חזקו את ההגנה עם אימות דו-שלבי (MFA) והבטיחו שרק משתמשים מורשים יוכלו לגשת לכלים ולמידע רגיש.
פשטו את ניהול ה-IT
ייעלו את תהליכי הקליטה והעזיבה של עובדים בעזרת ניהול גישה ריכוזי. נהלו את הרשאות המשתמשים בכל האפליקציות במקום אחד וצמצמו את עומס העבודה על ה-IT על ידי הפחתת בקשות לאיפוס סיסמאות ובעיות גישה.
ניטור תאימות בקלות
השתמשו במערכת אחת כדי לעקוב אחר פעילות המשתמשים ולהבטיח התאמה לתקני פרטיות המידע. עם מעקב תאימות מובנה של SSO, תקבלו נתיב ביקורת ברור של אירועי התחברות ותוכלו לאכוף מדיניות אבטחה אחידה בכל הפלטפורמות.
כיצד להשתמש בהזדהות אחידה ב-CloudTalk?
- 01פתחו את חשבון CloudTalk שלכם וניגשו אל “הגדרות חשבון”.
- 02בחרו בלשונית “אבטחה” ולחצו על האפשרות להפעלת SSO.
- 03הזינו את הפרטים הנדרשים מספק הזהויות שלכם.
- 04שמרו את תצורת ה-SSO כדי להפעיל אותה בחשבונכם
פיצ׳רים
פיצ׳רים נוספים שעשויים לעניין אתכם

חסימת ספאם
חסמו מספרי ספאם מוכרים באופן ידני או אוטומטי עבור שיחות נכנסות ויוצאות כאחד, וייעלו את תהליך ההתקשרות.
למידע נוסף about חסימת ספאם
תגיות אנשי קשר
סווגו בקלות את אינטראקציות הלקוחות באמצעות תגיות מוקד שירות. העניקו יעילות ושירות מותאם אישית.
למידע נוסף about תגיות אנשי קשר
תיוג שיחות
השתמשו בתגיות שיחה מותאמות אישית או מוגדרות מראש כדי לעקוב אחר סוגי אינטראקציות, יעדים, תוצאות ומדדים רבים אחרים.
למידע נוסף about תיוג שיחות
STIR/SHAKEN
הגנו על העסק שלכם מפני שיחות רובוטיות מזויפות בעזרת מסגרת אימות מזהה מתקשר התואמת את תקני התעשייה.
למידע נוסף about STIR/SHAKEN
מוכנים להתחיל?
הצטרפו ליותר מ-5,500+ חברות מודרניות שכבר סומכות על CloudTalk כדי לקיים יותר שיחות ובאיכות טובה יותר.
שאלות נפוצות
אסימון SSO הוא מזהה דיגיטלי שנוצר לאחר שמשתמש מזדהה בהצלחה דרך הזדהות אחידה (SSO). הוא מכיל מידע על זהות המשתמש ומאפשר גישה למספר אפליקציות.
בעת גישה לאפליקציות מחוברות אחרות, האסימון מאומת על ידי ספקי הזהויות כדי להעניק למשתמש גישה ללא צורך בהתחברויות נוספות.
כן, SSO מאובטח כאשר הוא מיושם נכון. הוא מפחית את מספר פרטי הגישה שהמשתמשים צריכים לנהל, ובכך מקטין את הסיכון לשימוש בסיסמאות חלשות או חוזרות.
דוגמה ל-SSO היא התחברות ל-Google ולאחר מכן גישה ל-Gmail, ל-Google Drive ול-YouTube מבלי להידרש להתחבר מחדש עבור כל שירות בנפרד.
כאשר הזדהות אחידה מופעלת, המשתמשים צריכים להתחבר פעם אחת בלבד באמצעות פרטי הגישה שלהם מספק הזהויות. לאחר מכן, הם יכולים לגשת לכל האפליקציות המורשות ללא צורך בהתחברות חוזרת.
SSO מאפשר גישה למספר אפליקציות באמצעות התחברות אחת, בעוד ש-MFA (אימות דו-שלבי) מוסיף שכבת אבטחה נוספת על ידי דרישת אמצעי אימות נוספים, כגון קוד שנשלח למכשיר הנייד.
HogoNext
בהחלט. SSO נמצא בשימוש נפוץ עם אפליקציות מבוססות ענן, מה שמאפשר גישה חלקה ומאובטחת בין פלטפורמות ושירותים שונים.
אם ספק ה-SSO חווה זמן השבתה, ייתכן שמשתמשים לא יוכלו לגשת לאפליקציות המחוברות. יישום אסטרטגיות גיבוי ושרידות יכול לצמצם סיכון זה.

עדיין יש לך שאלות?
לא מצאת את התשובה שחיפשת? צ'ט עם הצוות הידידותי שלנו.