
Chroń swoje dane i uprość logowanie dzięki jednokrotnemu logowaniu
Zapewnij swojemu zespołowi jedno bezpieczne logowanie do wszystkich narzędzi i integracji CloudTalk. Dzięki naszemu rozwiązaniu SSO w chmurze uprościsz dostęp, wzmocnisz bezpieczeństwo i zapewnisz płynne logowanie w całym obszarze roboczym.
Agenci mogą zalogować się tylko raz, aby uzyskać dostęp do wszystkiego, czego potrzebują, co przyspiesza ich codzienną pracę.
Zcentralizowane uwierzytelnianie poprawia bezpieczeństwo, eliminując potrzebę pamiętania wielu haseł.
Pozwól swojemu zespołowi skupić się na rozmowach, a nie na danych logowania, zwiększając ich efektywność.
 Zgodność z SOC2Certyfikat ISO 27001

Uprość proces logowania
Wybierz swojego dostawcę
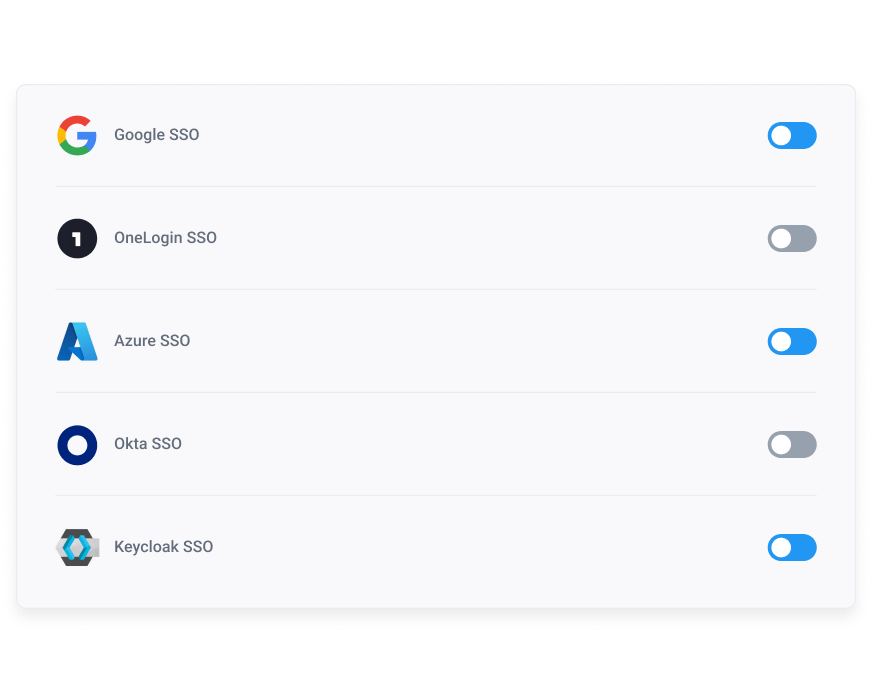
CloudTalk obsługuje integrację SSO z Google, Azure, Okta, Keycloak SSO i OneLogin SSO — dzięki czemu Twój zespół może logować się za pomocą jednego bezpiecznego konta do wszystkiego.
Popraw swoje bezpieczeństwo
Zminimalizuj ryzyko wycieku danych wynikające ze słabych haseł, centralizując dostęp do logowania i włączając uwierzytelnianie wieloskładnikowe (MFA).
Łatwo zarządzaj użytkownikami
Uprość zarządzanie użytkownikami dzięki łatwiejszemu przyznawaniu i odbieraniu uprawnień, co odciąży Twój dział IT i pozwoli mu zająć się ważniejszymi zadaniami.
We’ve helped thousands of global companies
Case studies featuring customers who are building faster.

Global Sales Engine Powered by Connected Conversations
“CloudTalk’s AI transcripts and analytics make it easier to track talk ratios, discovery depth, and regional performance—all without requiring formal training to get started.”

Revolutionizing Revolut’s Efficiency and Saving 40+ Hours
"Thanks to CloudTalk’s reliability, we could improve sales teams’ performance and close more deals than we could have ever imagined."

Increasing productivity for 200 customer support agents
"With CloudTalk's Analytics I now get to see every step of the way. We can find discrepancies and gain a much better understanding of our teams."

Delivering success for Glovo’s customer support team
"CloudTalk improved our team's cost and efficiency. The script feature allows us to lead the calls in a much more systematic way."
Logowanie jednokrotne (SSO)
Czym jest logowanie jednokrotne (SSO)?
Logowanie jednokrotne (SSO) to bezpieczne rozwiązanie, które pozwala użytkownikom na dostęp do wielu aplikacji za pomocą jednego zestawu danych logowania. Dzięki SSO w chmurze Twój zespół może logować się do CloudTalk i wszystkich połączonych narzędzi bez konieczności pamiętania wielu haseł.
SSO poprawia zarówno bezpieczeństwo, jak i produktywność. Zmniejsza ryzyko wycieku danych poprzez eliminację słabych lub powtarzających się haseł i gwarantuje, że tylko zweryfikowani użytkownicy uzyskają dostęp dzięki uwierzytelnianiu SSO. Integracja z obecnym dostawcą tożsamości (takim jak Google, Azure czy Okta) maksymalnie upraszcza bezpieczne zarządzanie dostępem.
Jak działa logowanie jednokrotne (SSO)?
Logowanie jednokrotne (SSO) działa poprzez jednorazowe uwierzytelnienie użytkownika u zaufanego dostawcy tożsamości, takiego jak Google, Azure czy Okta.
Gdy ktoś próbuje uzyskać dostęp do CloudTalk, system sprawdza jego uprawnienia u skonfigurowanego dostawcy tożsamości. Po pomyślnej weryfikacji dostęp jest przyznawany natychmiast.
Ten płynny proces poprawia komfort pracy użytkowników, pozwala na skuteczną kontrolę dostępu i wzmacnia ogólne bezpieczeństwo dzięki bezpiecznemu uwierzytelnianiu SSO.
Korzyści z logowania jednokrotnego
Odblokuj swoje miejsce pracy jednym kliknięciem
Popraw komfort użytkowników
Zwiększ produktywność dzięki płynnemu logowaniu SSO — jeden zestaw danych odblokowuje dostęp do CloudTalk i wszystkich połączonych aplikacji. Koniec z ciągłym logowaniem się i pamiętaniem dziesiątek haseł — po prostu płynna, nieprzerwana praca.
Zwiększ bezpieczeństwo swoich danych
Wyeliminuj słabe lub powtarzające się hasła, centralizując dostęp za pomocą bezpiecznego uwierzytelniania SSO. Wzmocnij ochronę dzięki uwierzytelnianiu wieloskładnikowemu (MFA) i upewnij się, że tylko upoważnieni użytkownicy mają dostęp do wrażliwych narzędzi i danych.
Uprość zarządzanie IT
Uprość wdrożenie i odchodzenie pracowników dzięki zcentralizowanemu zarządzaniu dostępem. Zarządzaj uprawnieniami użytkowników we wszystkich aplikacjach w jednym miejscu i odciąż dział IT, zmniejszając liczbę zgłoszeń dotyczących resetowania haseł i problemów z dostępem.
Łatwo monitoruj zgodność
Używaj jednego systemu do śledzenia aktywności użytkowników i zapewniania zgodności ze standardami ochrony danych. Dzięki wbudowanemu śledzeniu zgodności SSO zyskujesz jasną historię logowań i możesz wdrażać spójne zasady bezpieczeństwa na wszystkich platformach.
Jak korzystać z logowania jednokrotnego w CloudTalk?
- 01Zaloguj się na swoje konto CloudTalk i przejdź do sekcji „Ustawienia konta”.
- 02Wybierz zakładkę „Bezpieczeństwo” i kliknij opcję włączenia logowania jednokrotnego (SSO).
- 03Wprowadź niezbędne dane od swojego dostawcy tożsamości.
- 04Zapisz konfigurację SSO, aby aktywować ją na swoim koncie.
Funkcje
Inne funkcje, które mogą Ci się spodobać

Ochrona przed spamem
Blokuj znane numery spamowe ręcznie lub automatycznie dla połączeń przychodzących i wychodzących, aby usprawnić pracę.
Dowiedz się więcej about Ochrona przed spamem
Tagi kontaktów
Łatwo kategoryzuj interakcje z klientami za pomocą tagów w centrum kontaktu. Zapewnij efektywność i spersonalizowaną obsługę.
Dowiedz się więcej about Tagi kontaktów
Tagowanie połączeń
Używaj niestandardowych lub gotowych tagów połączeń, aby śledzić różne rodzaje interakcji, cele, wyniki i wiele innych wskaźników.
Dowiedz się więcej about Tagowanie połączeń
STIR/SHAKEN
Chroń swoją firmę przed oszukańczymi połączeniami automatycznymi dzięki standardowej technologii uwierzytelniania numeru dzwoniącego.
Dowiedz się więcej about STIR/SHAKEN
Gotowy, aby zacząć?
Dołącz do ponad 5,500+ nowoczesnych firm, które już ufają CloudTalk i wykonują WIĘCEJ oraz LEPSZYCH połączeń.
Często zadawane pytania
Token SSO to cyfrowy identyfikator generowany po pomyślnym uwierzytelnieniu użytkownika za pomocą logowania jednokrotnego. Zawiera on informacje o tożsamości użytkownika i umożliwia dostęp do wielu aplikacji.
Podczas próby uzyskania dostępu do innych połączonych aplikacji token jest weryfikowany przez dostawców tożsamości, co pozwala użytkownikowi na wejście bez potrzeby ponownego logowania.
Tak, SSO jest bezpieczne, jeśli zostanie prawidłowo wdrożone. Zmniejsza liczbę danych logowania, które użytkownicy muszą pamiętać, co minimalizuje ryzyko stosowania słabych lub tych samych haseł.
Przykładem SSO jest zalogowanie się na konto Google, co daje automatyczny dostęp do Gmaila, Dysku Google i YouTube bez konieczności ponownego logowania w każdej z tych usług.
Gdy logowanie jednokrotne jest włączone, użytkownicy muszą zalogować się tylko raz, używając swoich danych u dostawcy tożsamości. Po tym kroku mogą korzystać ze wszystkich autoryzowanych aplikacji bez konieczności ponownego wpisywania hasła.
SSO umożliwia dostęp do wielu aplikacji za pomocą jednego logowania, podczas gdy MFA (uwierzytelnianie wieloskładnikowe) dodaje dodatkową warstwę bezpieczeństwa, wymagając dodatkowej weryfikacji, np. kodu wysłanego na telefon.
HogoNext
Jak najbardziej. SSO jest powszechnie stosowane w aplikacjach chmurowych, umożliwiając płynny i bezpieczny dostęp do różnych platform i usług.
Jeśli u dostawcy SSO wystąpi awaria, użytkownicy mogą stracić możliwość zalogowania się do połączonych aplikacji. Wdrożenie zapasowych metod uwierzytelniania i strategii awaryjnych pozwala ograniczyć to ryzyko.

Masz jeszcze pytania?
Nie możesz znaleźć odpowiedzi, której szukasz? Skontaktuj się z naszym przyjaznym zespołem.