
Protejați-vă datele și simplificați autentificarea cu Single Sign-On
Oferiți echipei o singură autentificare securizată pentru toate instrumentele și integrările CloudTalk. Cu soluția noastră de SSO în cloud, simplificați accesul, consolidați securitatea și asigurați o experiență de conectare fluidă în întregul spațiu de lucru.
Agenții se pot conecta o singură dată pentru a accesa tot ce au nevoie, accelerând fluxurile de lucru zilnice.
Autentificarea centralizată îmbunătățește securitatea, reducând oboseala generată de gestionarea parolelor.
Mențineți echipa concentrată pe apeluri, nu pe datele de conectare, sporind astfel eficiența.
 Conformitate SOC2ISO 27001

Simplificați procesul de autentificare
Alegeți furnizorul dorit
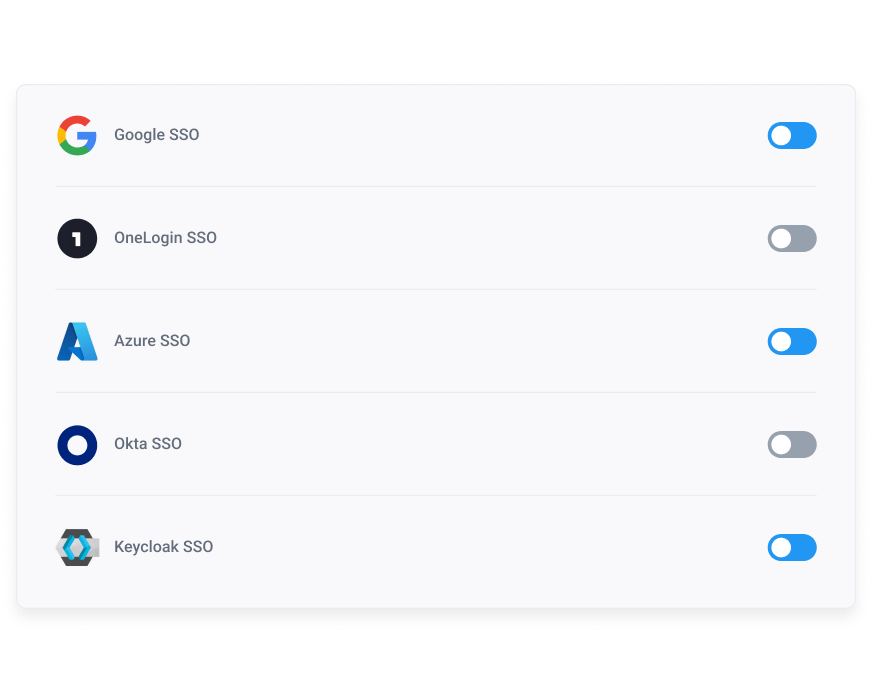
CloudTalk acceptă integrarea SSO cu Google, Azure, Okta, Keycloak SSO și OneLogin SSO, permițând echipei dvs. să se conecteze cu un singur cont securizat la toate serviciile.
Îmbunătățiți securitatea
Minimizați riscurile de securitate asociate cu parolele slabe prin centralizarea accesului și activarea autentificării multifactor (MFA).
Gestionați utilizatorii cu ușurință
Simplificați administrarea utilizatorilor printr-o metodă mai ușoară de a acorda sau retrage accesul, eliberând resursele IT pentru sarcini mai importante.
We’ve helped thousands of global companies
Case studies featuring customers who are building faster.

Global Sales Engine Powered by Connected Conversations
“CloudTalk’s AI transcripts and analytics make it easier to track talk ratios, discovery depth, and regional performance—all without requiring formal training to get started.”

Revolutionizing Revolut’s Efficiency and Saving 40+ Hours
"Thanks to CloudTalk’s reliability, we could improve sales teams’ performance and close more deals than we could have ever imagined."

Increasing productivity for 200 customer support agents
"With CloudTalk's Analytics I now get to see every step of the way. We can find discrepancies and gain a much better understanding of our teams."

Delivering success for Glovo’s customer support team
"CloudTalk improved our team's cost and efficiency. The script feature allows us to lead the calls in a much more systematic way."
Single Sign-On (SSO)
Ce este Single Sign-On (SSO)?
Single Sign-On (SSO) este o soluție de autentificare securizată care le permite utilizatorilor să acceseze mai multe aplicații cu un singur set de credențiale. Cu ajutorul SSO bazat pe cloud, echipa dvs. se poate conecta la CloudTalk și la toate instrumentele conectate fără a fi nevoie să rețină zeci de parole.
SSO îmbunătățește atât securitatea, cât și productivitatea. Reduce riscul breșelor de date prin eliminarea parolelor slabe sau reutilizate și garantează că doar utilizatorii verificați obțin acces prin autentificarea SSO. Atunci când este integrat cu furnizorul de identitate existent (cum ar fi Google, Azure sau Okta), acesta simplifică administrarea securizată a accesului.
Cum funcționează Single Sign-On (SSO)?
Single Sign-On (SSO) funcționează permițând utilizatorilor să se autentifice o singură dată printr-un furnizor de identitate de încredere, cum ar fi Google, Azure sau Okta.
Atunci când cineva încearcă să acceseze CloudTalk, sistemul îi verifică datele de conectare cu furnizorul de identitate configurat. Odată confirmată identitatea, accesul este acordat instantaneu.
Acest proces simplu îmbunătățește experiența utilizatorului, impune un control strict al accesului și consolidează securitatea generală prin autentificarea securizată de tip single sign-on.
Beneficiile utilizării Single Sign-On
Deblocați spațiul de lucru cu un singur clic
Îmbunătățiți experiența utilizatorilor
Sporați productivitatea cu o experiență de autentificare SSO fluidă — un singur set de date de conectare deblochează accesul la CloudTalk și la toate aplicațiile conectate. Fără întreruperi și fără a jongla cu parole multiple, doar fluxuri de lucru rapide și neîntrerupte.
Creșteți securitatea datelor
Eliminați parolele slabe sau reutilizate prin centralizarea accesului cu ajutorul autentificării securizate SSO. Consolidați protecția prin autentificarea multifactor (MFA) și asigurați-vă că doar utilizatorii autorizați pot accesa instrumentele și datele confidențiale.
Simplificați administrarea IT
Simplificați procesul de integrare (onboarding) și de eliminare a utilizatorilor cu ajutorul gestionării centralizate a accesului. Administrați permisiunile utilizatorilor pentru toate aplicațiile într-un singur loc și reduceți volumul de muncă al echipei IT prin scăderea numărului de solicitări de resetare a parolelor.
Monitorizați conformitatea cu ușurință
Utilizați un singur sistem pentru a urmări activitatea utilizatorilor și pentru a asigura alinierea la standardele de confidențialitate a datelor. Cu monitorizarea integrată a conformității SSO, obțineți un istoric clar al autentificărilor și puteți aplica politici de securitate consecvente pe toate platformele.
Cum se utilizează Single Sign-On în CloudTalk?
- 01Accesați contul CloudTalk și navigați la secțiunea „Account Settings”.
- 02Selectați fila „Security” și faceți clic pe opțiunea de activare SSO.
- 03Introduceți detaliile necesare furnizate de furnizorul dvs. de identitate.
- 04Salvați configurația SSO pentru a o activa în contul dvs.
Funcționalități
Alte funcționalități care v-ar putea interesa

Protecție anti-spam
Blocați manual sau automat numerele cunoscute de spam, atât pentru apelurile primite, cât și pentru cele efectuate, și eficientizați fluxul de apeluri.
Aflați mai multe about Protecție anti-spam
Etichete pentru contacte
Categorisiți cu ușurință interacțiunile cu clienții folosind etichete. Oferiți servicii personalizate și eficiente.
Aflați mai multe about Etichete pentru contacte
Etichetarea apelurilor
Utilizați etichete de apel personalizate sau predefinite pentru a urmări diferite tipuri de interacțiuni, obiective, rezultate și alți indicatori.
Aflați mai multe about Etichetarea apelurilor
STIR/SHAKEN
Protejați-vă afacerea împotriva apelurilor automate frauduloase cu un standard recunoscut pentru verificarea identității apelantului.
Aflați mai multe about STIR/SHAKEN
Sunteți gata să începeți?
Alăturați-vă celor peste 5,500+ de companii moderne care au deja încredere în CloudTalk pentru a efectua apeluri mai multe și mai bune.
Întrebări frecvente
Un jeton (token) SSO este o credențială digitală generată după ce un utilizator se autentifică cu succes prin Single Sign-On. Acesta conține informații despre identitatea utilizatorului și permite accesul la mai multe aplicații.
Atunci când se accesează alte aplicații conectate, jetonul este validat de furnizorii de identitate pentru a acorda accesul utilizatorului fără a mai fi necesare autentificări suplimentare.
Da, SSO este sigur atunci când este implementat corect. Reduce numărul de credențiale de conectare pe care utilizatorii trebuie să le gestioneze, scăzând astfel riscul folosirii unor parole slabe sau reutilizate.
Un exemplu clasic de SSO este conectarea la contul Google, care vă permite apoi să accesați Gmail, Google Drive și YouTube fără a fi nevoie să vă autentificați din nou pentru fiecare serviciu în parte.
Atunci când Single Sign-On este activat, utilizatorii trebuie să se conecteze o singură dată folosind datele de identificare de la un furnizor de servicii. Ulterior, aceștia pot accesa toate aplicațiile autorizate fără a mai fi nevoie să introducă parolele din nou.
SSO permite accesul la mai multe aplicații printr-o singură conectare, în timp ce MFA adaugă un nivel suplimentar de securitate prin solicitarea unei metode adiționale de verificare, cum ar fi un cod trimis pe telefon.
HogoNext
Desigur. SSO este utilizat pe scară largă în cazul aplicațiilor bazate pe cloud, facilitând un acces simplu și securizat pe diverse platforme și servicii.
Dacă furnizorul de SSO întâmpină probleme de funcționare, utilizatorii ar putea fi în imposibilitatea de a accesa aplicațiile conectate. Implementarea unor strategii de rezervă și redundanță poate atenua acest risc.

Mai aveți întrebări?
Nu găsiți răspunsul pe care îl căutați? Vă rugăm să discutați cu echipa noastră prietenoasă.